行业洞察
Ogloba:安全且合规的白标礼品卡平台
Ogloba:安全且合规的白标礼品卡平台。Ogloba 提供高度安全、可扩展的白标礼品卡平台,支持 B2B、B2C 和 API 集成,服务全球零售领军企业。
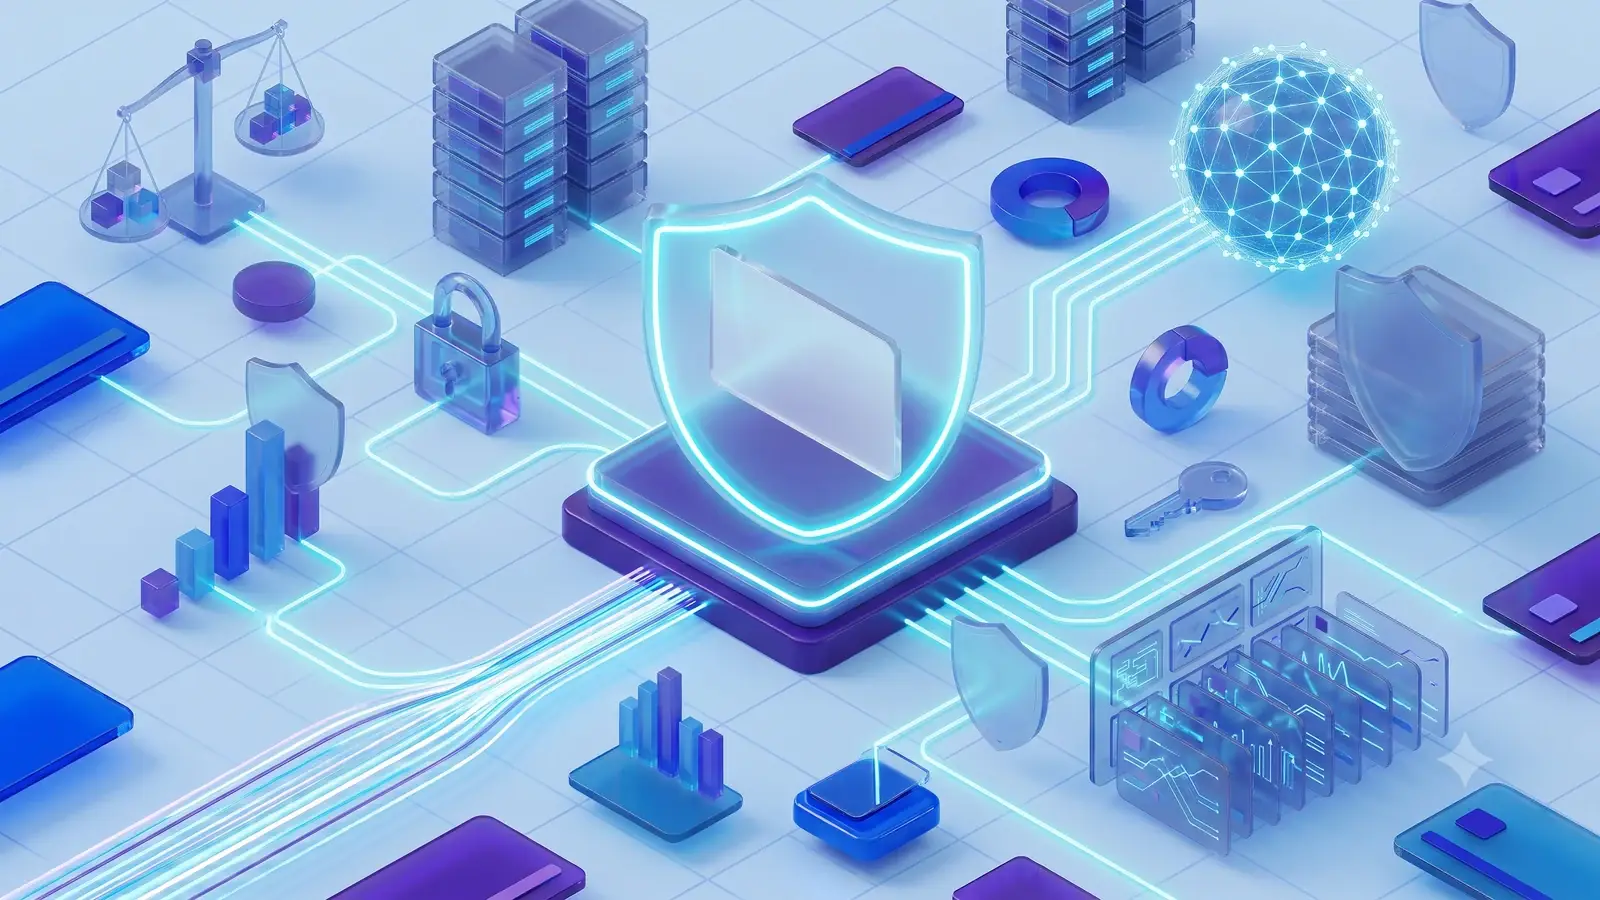
企业级合规性和治理
Ogloba 在严格的信息安全管理系统 (ISMS) 下运营,旨在毫不妥协地保护持卡人数据、个人信息和平台可用性。
• PCI DSS v4.0 和 ISO 27001:2022 一致:平台的架构和操作控制严格遵守 PCI DSS v4.0 和 ISO/IEC 27001:2022 标准。
• GDPR 数据处理器:Ogloba 运行完全符合数据处理协议 (DPA) 的要求,采用隐私设计、严格的数据最小化和自动化数据主体权利管理来保护欧盟公民的个人数据。
高级反欺诈和威胁防护
Ogloba 通过旨在检测和阻止恶意活动的多层实时反欺诈引擎来保护客户收入。
• 速度和异常检测:系统监控每张卡、每个帐户、每个 IP 和跨合作伙伴的速度,以检测协调欺诈,同时进行交易异常评分,以评估交易金额、时间和地理一致性。
• 风险余额控制:实时监控跟踪可用礼品卡余额和临时限制,以防止单人余额耗尽和价值加载滥用。
• AWS Web 应用程序防火墙 (WAF):AWS WAF 位于网络外围,可检查所有入站流量以防止 SQL 注入、跨站脚本 (XSS)、机器人滥用和第 7 层 DDoS 攻击。
高可用性和零数据丢失基础架构
Ogloba 通过云优先的 AWS 架构保证卓越的平台弹性,确保客户即使在区域中断期间也能处理交易。
• 零数据丢失 (RPO 0):利用 Oracle Data Guard 跨不同可用区的主动-主动同步复制,Ogloba 可确保零数据丢失和仅 10 分钟的恢复时间目标 (RTO)。
• 久经考验的灾难恢复:Ogloba 经过严格测试的灾难恢复计划 (DRP) 支持完整的跨区域迁移。在一场实时的地缘政治突发事件中,Ogloba 成功地将客户的整个生产环境迁移到国际地区,仅发生了 47 分钟的服务中断,并且零数据丢失。
• 安全网络分段:通过严格的 6 区 AWS VPC 架构(包括 DMZ-FRONT、INTERNAL-CORE 和 INTERNAL-MGMT)隔离流量,确保持卡人数据环境 (CDE) 完全免受不受信任网络的影响。
密码学和严格的访问控制
• 军用级加密:礼品卡 PAN、PIN 和数据库通过 AWS Key Management Service (KMS) 使用 AES-256 进行静态加密。使用 TLS 1.3 保护传输中的数据。
• 双重托管密钥管理:加密密钥在知识分离、双重托管程序下严格管理,以防止单方面访问敏感数据。
• 零信任访问:所有平台访问均遵循最小权限原则,需要多重身份验证 (MFA)、复杂密码和跳转服务器来进行管理访问。
24/7 安全运营中心 (SOC)
Ogloba 的全球分布式 SOC 提供持续的 24/7 威胁监控。 Ogloba 利用具有超过 4,518 条主动检测规则的 Wazuh (IDS/SIEM)、用于集中日志聚合的 Graylog 以及持续的文件完整性监控 (FIM),确保立即检测和遏制操作和安全异常。
常见问题解答
Ogloba 的白标平台符合哪些安全认证和隐私法规?
该平台的架构和操作控制符合 PCI DSS v4.0 和 ISO/IEC 27001:2022,在正式的信息安全管理系统下运行。作为 GDPR 数据处理者,Ogloba 签署数据处理协议并应用隐私设计、数据最小化和数据主体权利的自动处理。
Ogloba 的反欺诈引擎如何检测跨卡、账户和合作伙伴的协同攻击?
多层引擎实时监控每张卡、每个帐户、每个 IP 以及跨合作伙伴的速度,并对每笔交易的金额、时间和地理一致性进行异常评分。风险平衡控制会阻止单参与者余额耗尽,而网络外围的 AWS WAF 会过滤 SQL 注入、XSS、机器人滥用和第 7 层 DDoS 流量。
如果整个云区域不可用,Ogloba 承诺实现哪些恢复目标?
跨可用区使用 Oracle Data Guard 进行主动-主动同步复制可实现零恢复点目标和 10 分钟恢复时间目标。经过测试的灾难恢复计划还涵盖了完整的跨区域迁移,这在现场地缘政治突发事件中得到了证明,客户的生产环境在国际上迁移了 47 分钟,没有出现任何数据丢失。
如何保护礼品卡 PAN 和 PIN 免遭内部滥用?
卡数据通过 AWS KMS 使用 AES-256 进行静态加密,并使用 TLS 1.3 进行传输,并且加密密钥采用分割知识、双托管程序,因此任何个人都无法单独行动。访问遵循 MFA 和跳转服务器的零信任最低权限,而运行 Wazuh、Graylog 和文件完整性监控的 24/7 SOC 会监视异常情况。