Análisis sectorial
Ogloba: la plataforma de tarjetas de regalo de marca blanca segura y compatible
Ogloba: La Plataforma de Tarjetas Regalo de Marca Blanca Altamente Segura y Conforme. Ogloba proporciona una plataforma de tarjetas regalo en marca blanca altamente segura, escalable y robusta, que soporta integraciones B2B, B2C y API para líderes mundiales del comercio minorista.
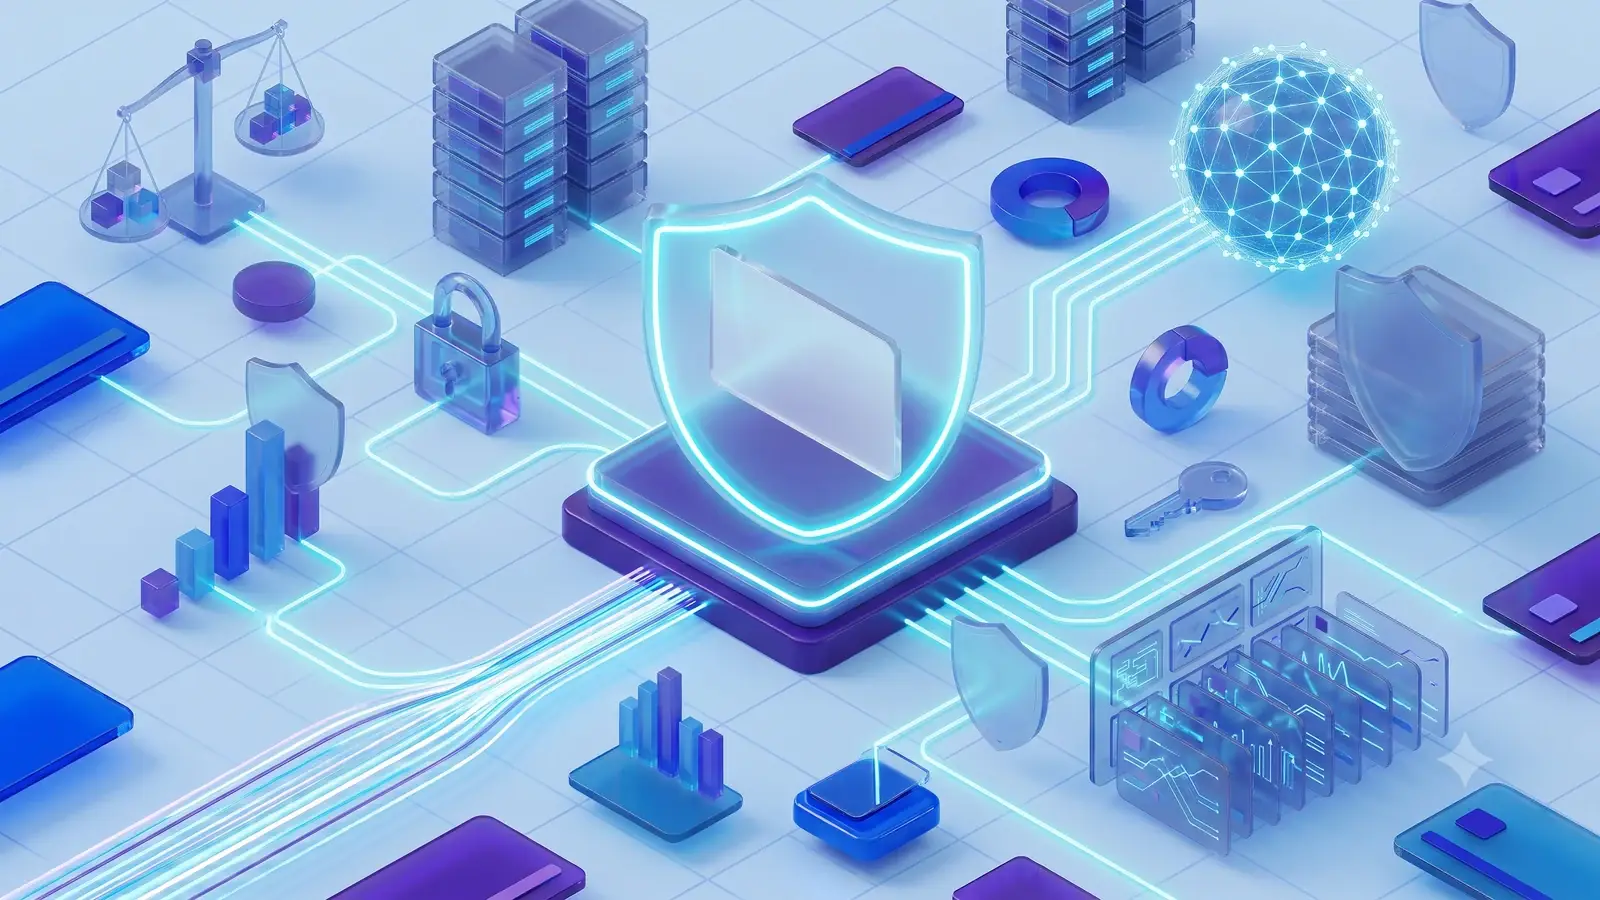
Cumplimiento y gobernanza de nivel empresarial
Ogloba opera bajo un riguroso Sistema de Gestión de Seguridad de la Información (ISMS) diseñado para proteger los datos de los titulares de tarjetas, la información personal y la disponibilidad de la plataforma sin compromiso.
• PCI DSS v4.0 e ISO 27001:2022 alineados: la arquitectura y los controles operativos de la plataforma cumplen estrictamente con los estándares PCI DSS v4.0 e ISO/IEC 27001:2022.
• Procesador de datos RGPD: operando acuerdos de procesamiento de datos (DPA) totalmente compatibles, Ogloba incorpora privacidad desde el diseño, minimización estricta de datos y gestión automatizada de los derechos de los interesados para proteger los datos personales de los ciudadanos de la UE.
Protección avanzada contra fraudes y amenazas
Ogloba protege los ingresos de los clientes a través de un motor antifraude de múltiples capas en tiempo real diseñado para detectar y bloquear actividades maliciosas.
• Velocidad y detección de anomalías: el sistema monitorea la velocidad por tarjeta, por cuenta, por IP y entre socios para detectar fraude coordinado, junto con una puntuación de anomalías en las transacciones que evalúa los montos de las transacciones, el tiempo y la coherencia geográfica.
• Control de equilibrio de riesgos: el monitoreo en tiempo real rastrea los saldos de tarjetas de regalo disponibles y los límites temporales para evitar el drenaje de saldo de un solo actor y el abuso de carga de valor.
• AWS Web Application Firewall (WAF): ubicado en el perímetro de la red, AWS WAF inspecciona todo el tráfico entrante para evitar la inyección de SQL, secuencias de comandos entre sitios (XSS), abuso de bots y ataques DDoS de capa 7.
Infraestructura de alta disponibilidad y cero pérdida de datos
Ogloba garantiza una resiliencia excepcional de la plataforma a través de una arquitectura AWS que prioriza la nube, lo que garantiza que los clientes puedan procesar transacciones incluso durante interrupciones regionales.
• Cero pérdida de datos (RPO 0): al utilizar la replicación sincrónica activa-activa de Oracle Data Guard en zonas de disponibilidad separadas, Ogloba garantiza cero pérdida de datos y un objetivo de tiempo de recuperación (RTO) de solo 10 minutos.
• Recuperación ante desastres comprobada: el Plan de recuperación ante desastres (DRP) rigurosamente probado de Ogloba admite migraciones completas entre regiones. En una contingencia geopolítica viva, Ogloba migró con éxito todo el entorno de producción de un cliente a través de regiones internacionales con solo 47 minutos de interrupción del servicio y cero pérdida de datos.
• Segmentación segura de la red: el tráfico se aísla a través de una estricta arquitectura AWS VPC de 6 zonas (que incluye DMZ-FRONT, INTERNAL-CORE e INTERNAL-MGMT), lo que garantiza que el entorno de datos del titular de la tarjeta (CDE) esté completamente protegido de redes que no son de confianza.
Criptografía y control de acceso estricto
• Cifrado de grado militar: los PAN, PIN y bases de datos de tarjetas de regalo se cifran en reposo mediante AES-256 a través de AWS Key Management Service (KMS). Los datos en tránsito están protegidos mediante TLS 1.3.
• Administración de claves de doble custodia: las claves criptográficas se administran estrictamente mediante un procedimiento de doble custodia y conocimiento dividido para evitar el acceso unilateral a datos confidenciales.
• Acceso de confianza cero: todo el acceso a la plataforma se rige por el principio de privilegio mínimo, lo que requiere autenticación multifactor (MFA), contraseñas complejas y servidores de salto para acceso administrativo.
Centro de operaciones de seguridad (SOC) 24 horas al día, 7 días a la semana
El SOC distribuido globalmente de Ogloba proporciona un monitoreo continuo de amenazas las 24 horas, los 7 días de la semana. Utilizando Wazuh (IDS/SIEM) con más de 4518 reglas de detección activas, Graylog para agregación de registros centralizada y monitoreo continuo de integridad de archivos (FIM), Ogloba garantiza la detección y contención inmediata de anomalías operativas y de seguridad.
Preguntas frecuentes
¿Con qué certificaciones de seguridad y regulaciones de privacidad se alinea la plataforma de marca blanca de Ogloba?
La arquitectura y los controles operativos de la plataforma están alineados con PCI DSS v4.0 e ISO/IEC 27001:2022, operado bajo un Sistema de Gestión de Seguridad de la Información formal. Como procesador de datos conforme al RGPD, Ogloba firma acuerdos de procesamiento de datos y aplica la privacidad desde el diseño, la minimización de datos y el manejo automatizado de los derechos de los interesados.
¿Cómo detecta el motor antifraude de Ogloba ataques coordinados entre tarjetas, cuentas y socios?
Un motor de múltiples capas monitorea la velocidad por tarjeta, por cuenta, por IP y entre socios en tiempo real, y califica cada transacción para detectar anomalías en cantidad, tiempo y consistencia geográfica. Los controles de equilibrio de riesgos bloquean el drenaje del equilibrio de un solo actor, mientras que AWS WAF en el perímetro de la red filtra la inyección de SQL, XSS, abuso de bots y tráfico DDoS de capa 7.
¿A qué objetivos de recuperación se compromete Ogloba si toda una región de la nube deja de estar disponible?
La replicación síncrona activo-activo con Oracle Data Guard en zonas de disponibilidad ofrece un objetivo de punto de recuperación de cero y un objetivo de tiempo de recuperación de 10 minutos. El Plan de Recuperación ante Desastres probado también cubre la migración completa entre regiones, lo que se demostró en una contingencia geopolítica en vivo donde el entorno de producción de un cliente se trasladó internacionalmente con 47 minutos de interrupción y sin pérdida de datos.
¿Cómo se protegen los PAN y PIN de las tarjetas de regalo contra el uso indebido interno?
Los datos de la tarjeta se cifran en reposo con AES-256 a través de AWS KMS y en tránsito con TLS 1.3, y las claves criptográficas se encuentran bajo un procedimiento de doble custodia y conocimiento dividido para que ningún individuo pueda actuar solo. El acceso sigue el privilegio mínimo de Zero Trust con MFA y servidores de salto, mientras que un SOC 24 horas al día, 7 días a la semana que ejecuta Wazuh, Graylog y File Integrity Monitoring vigila si hay anomalías.