產業洞察
Ogloba:安全且合規的白標禮品卡平台
Ogloba:安全且合規的白牌禮品卡平台。Ogloba 提供高度安全、可擴展的白牌禮品卡平台,支援 B2B、B2C 與 API 整合,服務全球零售領導品牌。
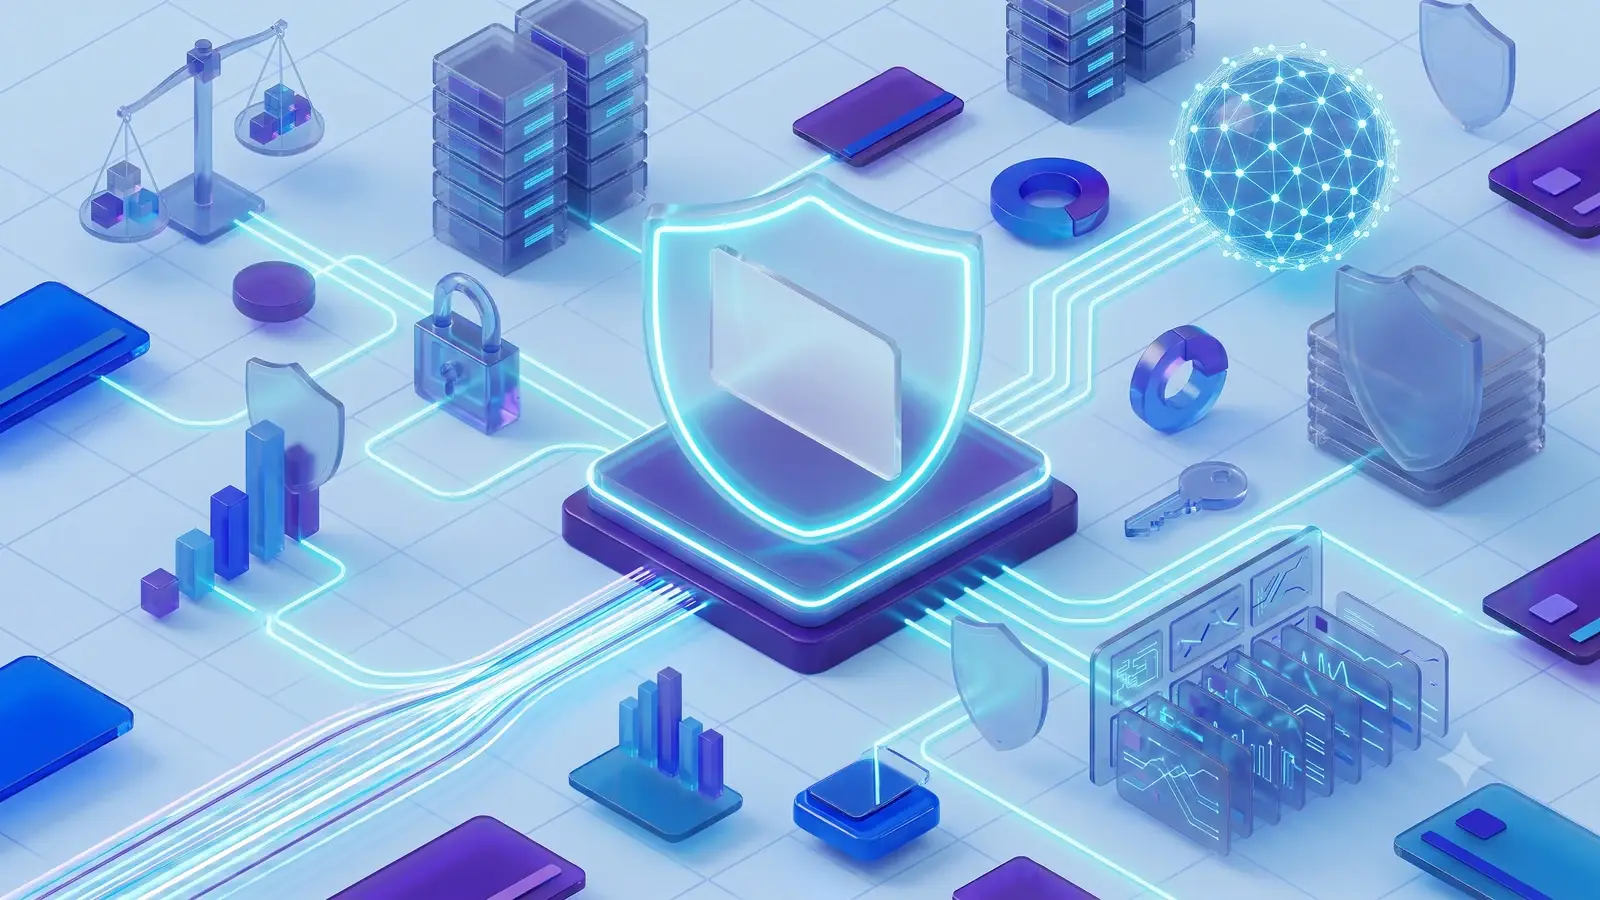
企業級合規性與治理
Ogloba 在嚴格的資訊安全管理系統 (ISMS) 下運營,旨在毫不妥協地保護持卡人資料、個人資訊和平台可用性。
• PCI DSS v4.0 和 ISO 27001:2022 一致:平台的架構和操作控制嚴格遵守 PCI DSS v4.0 和 ISO/IEC 27001:2022 標準。
• GDPR 資料處理器:Ogloba 運作完全符合資料處理協議 (DPA) 的要求,採用隱私設計、嚴格的資料最小化和自動化資料主體權利管理來保護歐盟公民的個人資料。
高階反詐騙與威脅防護
Ogloba 透過旨在偵測和阻止惡意活動的多層即時反詐騙引擎來保護客戶收入。
• 速度和異常檢測:系統監控每張卡、每個帳戶、每個 IP 和跨合作夥伴的速度,以檢測協調欺詐,同時進行交易異常評分,以評估交易金額、時間和地理一致性。
• 風險餘額控制:即時監控追蹤可用禮品卡餘額和臨時限制,以防止單人餘額耗盡和價值加載濫用。
• AWS Web 應用程式防火牆 (WAF):AWS WAF 位於網路外圍,可檢查所有入站流量以防止 SQL 注入、跨站腳本 (XSS)、機器人濫用和第 7 層 DDoS 攻擊。
高可用性和零資料遺失基礎架構
Ogloba 透過雲端優先的 AWS 架構保證卓越的平台彈性,確保客戶即使在區域中斷期間也能處理交易。
• 零数据丢失 (RPO 0):利用 Oracle Data Guard 跨不同可用区的主动-主动同步复制,Ogloba 可确保零数据丢失和仅 10 分钟的恢复时间目标 (RTO)。
• 久經考驗的災難復原:Ogloba 經過嚴格測試的災難復原計畫 (DRP) 支援完整的跨區域遷移。在一場即時的地緣政治突發事件中,Ogloba 成功地將客戶的整個生產環境遷移到國際地區,僅發生了 47 分鐘的服務中斷,並且零資料遺失。
• 安全網路分段:透過嚴格的 6 區 AWS VPC 架構(包括 DMZ-FRONT、INTERNAL-CORE 和 INTERNAL-MGMT)隔離流量,確保持卡人資料環境 (CDE) 完全免受信任網路的影響。
密碼學和嚴格的存取控制
• 軍用級加密:禮品卡 PAN、PIN 和資料庫透過 AWS Key Management Service (KMS) 使用 AES-256 進行靜態加密。使用 TLS 1.3 保護傳輸中的資料。
• 雙重託管金鑰管理:加密金鑰在知識分離、雙重託管程序下嚴格管理,以防止單方面存取敏感資料。
• 零信任存取:所有平台存取權均遵循最小權限原則,需要多重驗證 (MFA)、複雜密碼和跳轉伺服器來進行管理存取。
24/7 安全營運中心 (SOC)
Ogloba 的全球分散式 SOC 提供持續的 24/7 威脅監控。 Ogloba 利用具有超過 4,518 條主動檢測規則的 Wazuh (IDS/SIEM)、用於集中日誌聚合的 Graylog 以及持續的文件完整性監控 (FIM),確保立即檢測和遏制操作和安全異常。
常見問題
Ogloba 的白標平台符合哪些安全認證和隱私權法規?
此平台的架構和操作控制符合 PCI DSS v4.0 和 ISO/IEC 27001:2022,在正式的資訊安全管理系統下運作。作為 GDPR 資料處理者,Ogloba 簽署資料處理協議並應用隱私設計、資料最小化和資料主體權利的自動處理。
Ogloba 的反詐騙引擎如何偵測跨卡片、帳戶和合作夥伴的協同攻擊?
多層引擎即時監控每張卡片、每個帳戶、每個 IP 以及跨合作夥伴的速度,並對每筆交易的金額、時間和地理一致性進行異常評分。風險平衡控制會阻止單一參與者餘額耗盡,而網路外圍的 AWS WAF 會過濾 SQL 注入、XSS、機器人濫用和第 7 層 DDoS 流量。
如果整個雲端區域不可用,Ogloba 承諾實現哪些恢復目標?
跨可用區使用 Oracle Data Guard 進行主動-主動同步複製可實現零復原點目標和 10 分鐘復原時間目標。經過測試的災難復原計畫還涵蓋了完整的跨區域遷移,這在現場地緣政治突發事件中得到了證明,客戶的生產環境在國際上遷移了 47 分鐘,沒有出現任何資料遺失。
如何保護禮品卡 PAN 和 PIN 免於內部濫用?
卡片資料透過 AWS KMS 使用 AES-256 進行靜態加密,並使用 TLS 1.3 進行傳輸,並且加密金鑰採用分割知識、雙託管程序,因此任何個人都無法單獨行動。存取遵循 MFA 和跳轉伺服器的零信任最低權限,而執行 Wazuh、Graylog 和檔案完整性監控的 24/7 SOC 會監視異常情況。