Analyses sectorielles
Ogloba : la plateforme de cartes-cadeaux en marque blanche sécurisée et conforme
Ogloba : La Plateforme de Cartes Cadeaux Marque Blanche Hautement Sécurisée et Conforme. Ogloba fournit une plateforme de cartes cadeaux en marque blanche hautement sécurisée, évolutive et robuste, prenant en charge les environnements B2B, B2C et les intégrations API pour les leaders mondiaux du commerce de détail.
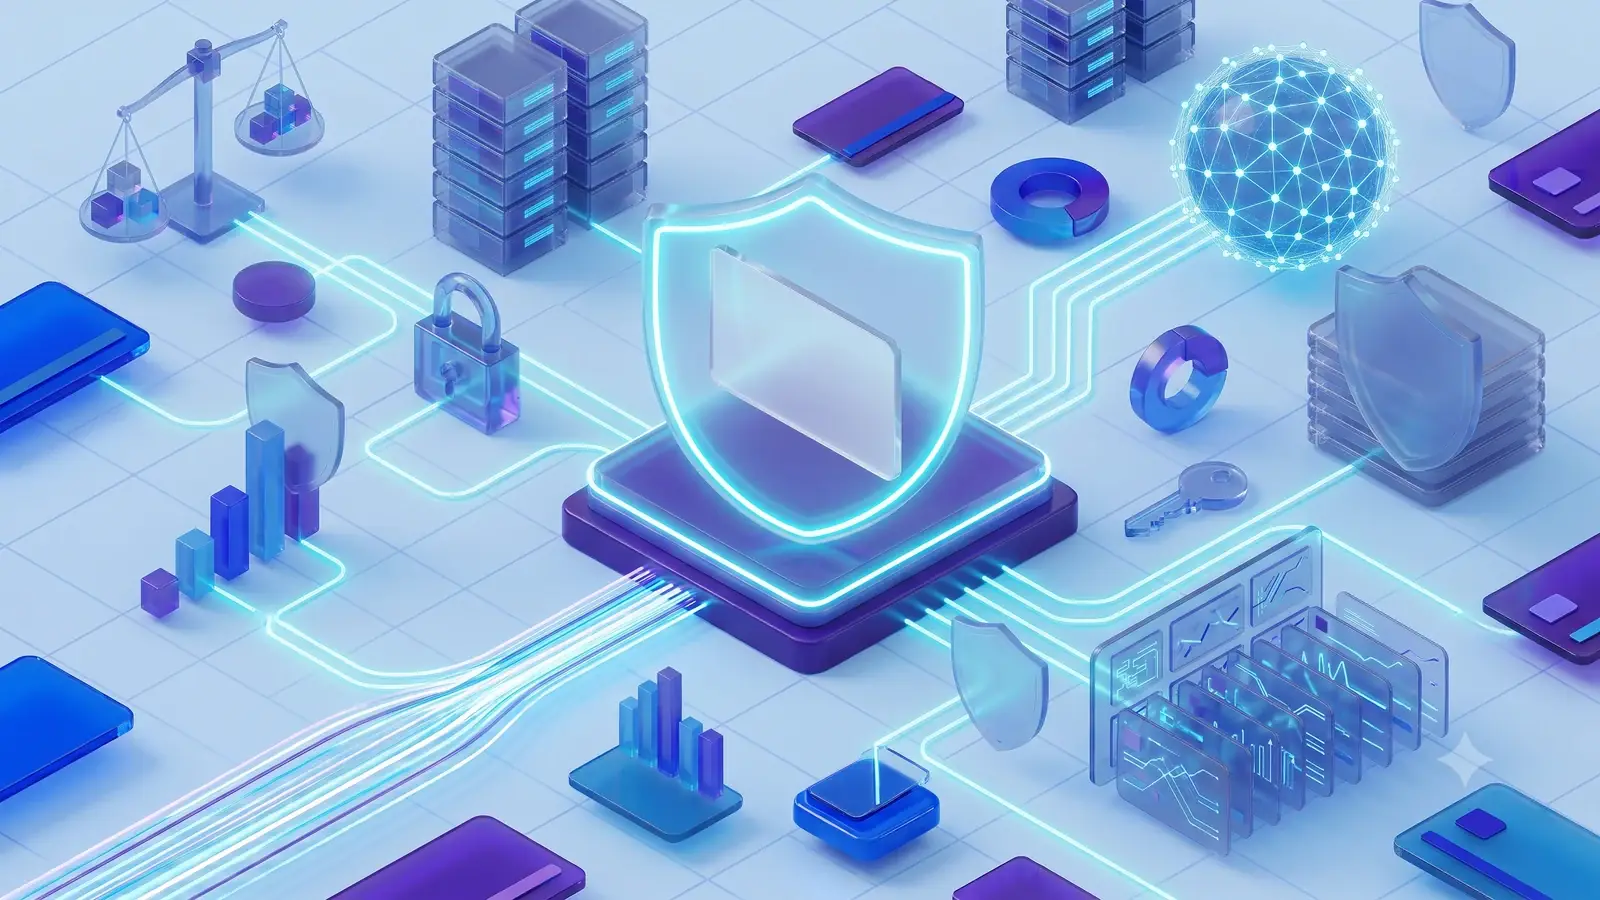
Conformité et gouvernance de niveau entreprise
Ogloba fonctionne sous un système de gestion de la sécurité de l’information (ISMS) rigoureux conçu pour protéger les données des titulaires de carte, les informations personnelles et la disponibilité de la plateforme sans compromis.
• Alignement PCI DSS v4.0 et ISO 27001:2022 : l’architecture et les contrôles opérationnels de la plateforme adhèrent strictement aux normes PCI DSS v4.0 et ISO/IEC 27001:2022.
• Processeur de données RGPD : exploitant des accords de traitement de données (DPA) entièrement conformes, Ogloba intègre la confidentialité dès la conception, une minimisation stricte des données et une gestion automatisée des droits des personnes concernées pour protéger les données personnelles des citoyens de l’UE.
Protection avancée contre la fraude et les menaces
Ogloba protège les revenus de ses clients grâce à un moteur antifraude multicouche en temps réel conçu pour détecter et bloquer les activités malveillantes.
• Détection de la vitesse et des anomalies : le système surveille la vitesse par carte, par compte, par IP et entre partenaires pour détecter la fraude coordonnée, ainsi qu’un score d’anomalies de transaction qui évalue les montants, le calendrier et la cohérence géographique des transactions.
• Contrôle de l’équilibre des risques : la surveillance en temps réel suit les soldes des cartes-cadeaux disponibles et les limites temporaires pour éviter l’épuisement du solde par un seul acteur et les abus de chargement de valeur.
• AWS Web Application Firewall (WAF) : positionné au périmètre du réseau, AWS WAF inspecte tout le trafic entrant pour empêcher l’injection SQL, les scripts intersites (XSS), les abus de robots et les attaques DDoS de couche 7.
Haute disponibilité et infrastructure sans perte de données
Ogloba garantit une résilience exceptionnelle de la plate-forme grâce à une architecture AWS axée sur le cloud, garantissant que les clients peuvent traiter les transactions même en cas de perturbations régionales.
• Zéro perte de données (RPO 0) : grâce à la réplication synchrone active-active d’Oracle Data Guard sur des zones de disponibilité distinctes, Ogloba garantit une perte de données nulle et un objectif de temps de récupération (RTO) de seulement 10 minutes.
• Reprise après sinistre éprouvée : le plan de reprise après sinistre (DRP) rigoureusement testé d’Ogloba prend en charge les migrations complètes entre régions. Dans un contexte géopolitique actuel, Ogloba a réussi à migrer l’intégralité de l’environnement de production d’un client à travers les régions internationales avec seulement 47 minutes d’interruption de service et aucune perte de données.
• Segmentation sécurisée du réseau : le trafic est isolé via une architecture VPC AWS stricte à 6 zones (y compris DMZ-FRONT, INTERNAL-CORE et INTERNAL-MGMT), garantissant que l’environnement de données du titulaire de carte (CDE) est complètement protégé des réseaux non fiables.
Cryptographie et contrôle d’accès strict
• Chiffrement de niveau militaire : les PAN, les codes PIN et les bases de données des cartes cadeaux sont chiffrés au repos à l’aide d’AES-256 via AWS Key Management Service (KMS). Les données en transit sont sécurisées à l’aide de TLS 1.3.
• Gestion des clés à double dépositaire : les clés cryptographiques sont strictement gérées selon une procédure de double dépositaire à connaissances partagées pour empêcher l’accès unilatéral aux données sensibles.
• Accès Zero Trust : tous les accès à la plateforme sont régis par le principe du moindre privilège, nécessitant une authentification multifacteur (MFA), des mots de passe complexes et des serveurs de saut pour l’accès administratif.
Centre des opérations de sécurité (SOC) 24h/24 et 7j/7
Le SOC distribué à l’échelle mondiale d’Ogloba assure une surveillance continue des menaces 24h/24 et 7j/7. Utilisant Wazuh (IDS/SIEM) avec plus de 4 518 règles de détection actives, Graylog pour l’agrégation centralisée des journaux et la surveillance continue de l’intégrité des fichiers (FIM), Ogloba garantit une détection et un confinement immédiats des anomalies opérationnelles et de sécurité.
FAQ
À quelles certifications de sécurité et réglementations en matière de confidentialité la plateforme en marque blanche d’Ogloba s’aligne-t-elle ?
L’architecture et les contrôles opérationnels de la plateforme sont alignés sur les normes PCI DSS v4.0 et ISO/IEC 27001:2022, exploitées dans le cadre d’un système formel de gestion de la sécurité de l’information. En tant que sous-traitant du RGPD, Ogloba signe des accords de traitement des données et applique la confidentialité dès la conception, la minimisation des données et le traitement automatisé des droits des personnes concernées.
Comment le moteur antifraude d’Ogloba détecte-t-il les attaques coordonnées sur les cartes, les comptes et les partenaires ?
Un moteur multicouche surveille la vitesse par carte, par compte, par IP et entre partenaires en temps réel, et note chaque transaction pour détecter les anomalies de montant, de calendrier et de cohérence géographique. Les contrôles de l’équilibre des risques bloquent le drainage de l’équilibre par un seul acteur, tandis qu’AWS WAF au niveau du périmètre du réseau filtre l’injection SQL, le XSS, les abus de robots et le trafic DDoS de couche 7.
À quels objectifs de récupération Ogloba s’engage-t-il si une région cloud entière devient indisponible ?
La réplication synchrone active-active avec Oracle Data Guard dans les zones de disponibilité offre un objectif de point de récupération de zéro et un objectif de temps de récupération de 10 minutes. Le plan de reprise après sinistre testé couvre également la migration interrégionale complète, démontrée dans une situation géopolitique réelle où l’environnement de production d’un client a été déplacé à l’international avec 47 minutes d’interruption et aucune perte de données.
Comment les PAN et les codes PIN des cartes cadeaux sont-ils protégés contre toute utilisation abusive en interne ?
Les données de carte sont chiffrées au repos avec AES-256 via AWS KMS et en transit avec TLS 1.3, et les clés cryptographiques sont soumises à une procédure de double dépositaire à connaissances partagées afin qu’aucun individu ne puisse agir seul. L’accès suit le moindre privilège Zero Trust avec MFA et les serveurs de saut, tandis qu’un SOC 24h/24 et 7j/7 exécutant Wazuh, Graylog et File Integrity Monitoring surveille les anomalies.